
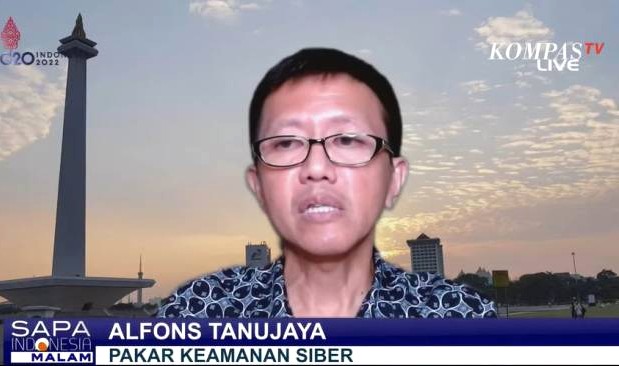
J5NEWSROOM.COM, Jakarta – Pakar keamanan siber Alfons Tanujaya mengingatkan masyarakat agar tidak terburu-buru menyimpulkan tingkat ancaman siber di Indonesia hanya berdasarkan jumlah aktivitas serangan yang tercatat dalam kurun waktu tertentu. Data tersebut perlu dibandingkan dengan tren tahunan dan rata-rata harian agar dapat menggambarkan tingkat ancaman secara proporsional.
Pernyataan Alfons disampaikan menanggapi data dashboard FortiGuard Labs yang mencatat sekitar 350.600 aktivitas serangan siber menyasar Indonesia dalam 24 jam, Sabtu (7/11/2026). Dari jumlah tersebut, sekitar 214.000 aktivitas tercatat menargetkan sektor perbankan, keuangan, dan asuransi.
Menurut Alfons, angka tersebut tidak cukup untuk menyimpulkan bahwa Indonesia sedang menghadapi lonjakan serangan siber. Data harian perlu dibandingkan dengan periode yang sama pada tahun sebelumnya maupun rata-rata aktivitas serangan setiap hari.
“Jadi, kita nggak bisa lihat cuma dari angka segitu saja, kayaknya gede banget. Itu kan usaha serangan. Terus dibandingkan periode yang sama tahun lalu bagaimana? Terus periode yang sama setiap hari berapa? Dari situ baru ambil kesimpulan,” kata Alfons kepada Tirto, Minggu (8/11/2026).
Ia menilai, penyajian angka serangan dalam rentang satu hari tanpa konteks pembanding berpotensi membentuk persepsi berlebihan di tengah masyarakat. Sebagai pembanding, Alfons menyarankan publik melihat data tahunan yang dirilis Badan Siber dan Sandi Negara (BSSN).
“Lihat aja BSSN datanya. Itu 2025 berapa miliar serangan. Lalu, sehari 315.000 (serangan) itu gede atau kecil? Malah terlalu kecil gitu,” ujarnya.
Alfons menekankan, data ancaman siber semestinya disajikan secara utuh, termasuk perkembangan dalam jangka waktu lebih panjang. Dengan demikian, masyarakat dapat mengetahui apakah terdapat peningkatan signifikan atau hanya fluktuasi aktivitas yang lazim terjadi.
“Jadi maksudnya kasih data yang benar. Jangan data sehari, data seminggu lu suruh orang panik. Data setahun, nah ini November naik tinggi. Kenapa? Karena AI? Kenapa? Data gitu, jangan cuma nakut-nakutin orang,” katanya.
Alfons juga menjelaskan bahwa angka 350.600 aktivitas dalam dashboard FortiGuard tidak berarti terdapat 350.600 sistem yang berhasil diretas. Angka tersebut merupakan jumlah upaya serangan yang terdeteksi dan diblokir oleh sensor Fortinet.
Ia mengibaratkan aktivitas tersebut seperti kamera pengawas atau CCTV di sebuah kompleks perumahan yang merekam setiap orang yang mencoba membuka pagar. Banyaknya percobaan yang terekam tidak serta-merta berarti rumah-rumah di kompleks tersebut telah kemalingan.
Menurut Alfons, sebagian aktivitas yang terdeteksi merupakan pemindaian otomatis oleh botnet maupun perangkat lain yang terus mencari celah keamanan pada sistem. Sektor keuangan menjadi salah satu sasaran karena menyimpan informasi dan aset yang bernilai bagi pelaku kejahatan siber.
Ia juga menyebut angka sekitar 350.000 aktivitas per hari bukan merupakan lonjakan luar biasa. Bahkan, menurut dia, terdapat data lain yang menunjukkan rata-rata aktivitas harian di Indonesia lebih tinggi. Pada dashboard yang sama, Malaysia, Australia, dan Selandia Baru juga tercatat memiliki aktivitas serangan lebih banyak dibandingkan Indonesia pada waktu pemantauan tersebut.
Alfons menilai, perhatian publik seharusnya lebih diarahkan pada tren serangan dalam jangka panjang dan insiden nyata yang menimbulkan dampak terhadap korban. Ia mencontohkan sejumlah kasus keamanan siber di Jepang dan Malaysia yang perlu dianalisis berdasarkan karakteristik masing-masing insiden.
Ia mengingatkan bahwa tidak semua insiden dapat disamakan sebagai bukti meningkatnya ancaman terhadap seluruh sistem digital. Peretasan perangkat Internet of Things (IoT), misalnya, dapat berkaitan dengan perangkat yang tidak diperbarui atau tidak memperoleh pembaruan keamanan.
“Yang di Prancis itu freezer dijebol. Itu karena IoT, enggak di-update. Di Malaysia, dari otoritasnya sendiri bilang itu Bank Rakyat, bank yang enggak pernah kedengeran gitu loh,” ujarnya.
Menurut Alfons, perusahaan penyedia layanan keamanan siber perlu menyampaikan informasi secara transparan, disertai penjelasan mengenai jenis serangan, tingkat risiko, tren peningkatan, dan dampaknya. Penyajian data tanpa penjelasan teknis yang memadai justru berisiko menimbulkan kepanikan.
Ia juga mengingatkan publik agar mencermati kemungkinan adanya kepentingan komersial dalam penyajian data ancaman siber. Informasi mengenai risiko keamanan digital, menurut dia, harus disampaikan secara akurat dan proporsional sehingga masyarakat dapat memahami situasi berdasarkan fakta.
“Kalau memang butuh panik, lu kasih data yang akurat. Ambil kesimpulan ini. Bukannya asal kasih data sehari dua hari langsung sodor suruh orang panik,” kata Alfons.
Nasabah Diminta Tetap Waspada
Di tengah perdebatan mengenai besaran angka serangan, Alfons mengingatkan masyarakat agar tetap menerapkan langkah-langkah dasar untuk melindungi rekening dan data pribadi.
Nasabah perbankan, antara lain, disarankan mengaktifkan autentikasi dua faktor, tidak memberikan kode OTP kepada siapa pun, serta mengakses layanan perbankan hanya melalui aplikasi resmi atau dengan mengetik langsung alamat situs bank.
Pemeriksaan mutasi rekening secara berkala juga penting dilakukan untuk mendeteksi transaksi yang tidak dikenal.
Sebelumnya, dashboard FortiGuard Labs mencatat sekitar 350.600 aktivitas serangan siber yang menyasar Indonesia pada Sabtu (7/11/2026). Sektor perbankan, keuangan, dan asuransi menjadi sasaran terbesar dengan sekitar 214.000 aktivitas, disusul sektor pemerintahan sebanyak 79.000 aktivitas.
Namun, pada Minggu (8/11/2026) pagi menunjukkan angka dan distribusi sektor sasaran dalam dashboard tersebut berubah dalam hitungan menit. Sektor perbankan, keuangan, dan asuransi tercatat sekitar 255.000 aktivitas, kesehatan 184.000 aktivitas, pemerintahan 112.000 aktivitas, manufaktur 75.000 aktivitas, serta teknologi 45.000 aktivitas.
Pada tingkat Asia Pasifik, Indonesia juga masuk dalam empat negara dengan aktivitas serangan siber terbanyak dalam periode 24 jam berdasarkan dashboard tersebut. Indonesia mencatat sekitar 189.000 aktivitas, berada di bawah Selandia Baru dengan 993.000 aktivitas, Australia 558.000 aktivitas, dan Malaysia sekitar 496.000 aktivitas.
Perubahan angka tersebut memperlihatkan bahwa data pada dashboard pemantauan bersifat dinamis. Karena itu, angka aktivitas yang terdeteksi perlu dibaca dengan memperhatikan periode pengukuran, metode pencatatan, jenis ancaman, serta dampak nyata terhadap sistem yang menjadi sasaran.
Dengan pemahaman tersebut, kewaspadaan terhadap ancaman siber tetap dapat dibangun tanpa mendorong kepanikan yang tidak didukung penjelasan teknis.
Editor: Alia Safira


